Trunks …. Bonds ….. Sharing ……Aggregate ………………….. MLAG !!!
Mehfache Links zwischen zwei Switches mit gleicher Geschwindigkeit (!) bezeichnet man als Trunks, Bonds, Sharing oder Aggregate.

MLAG erweitert dieses Konzept dahingehend, dass das aus Konfigurationssicht jeweils lokale Ende des Bündels auf zwei SEPARATE Switche aufgesplittet wird.
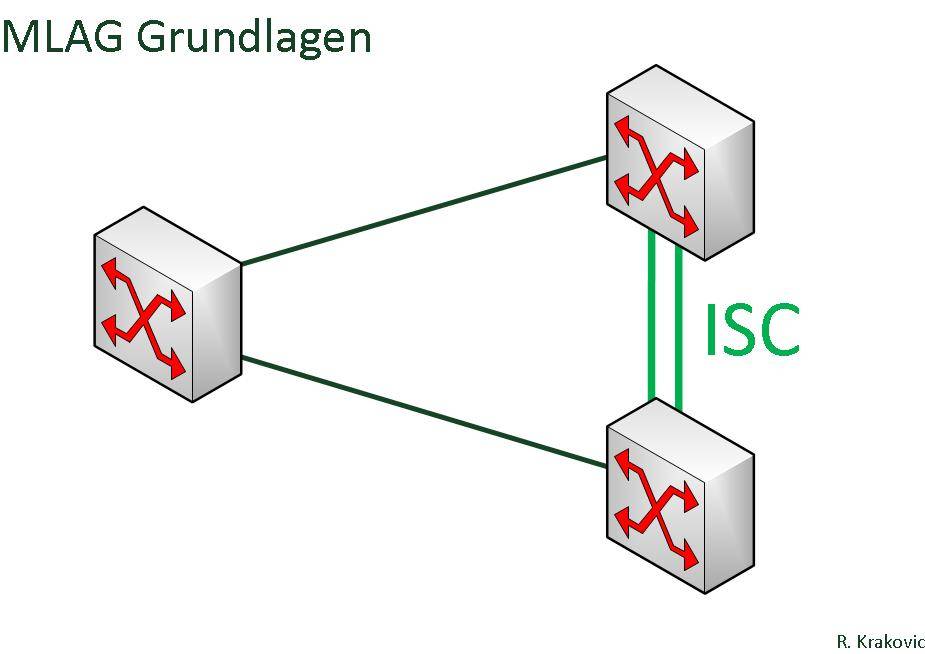
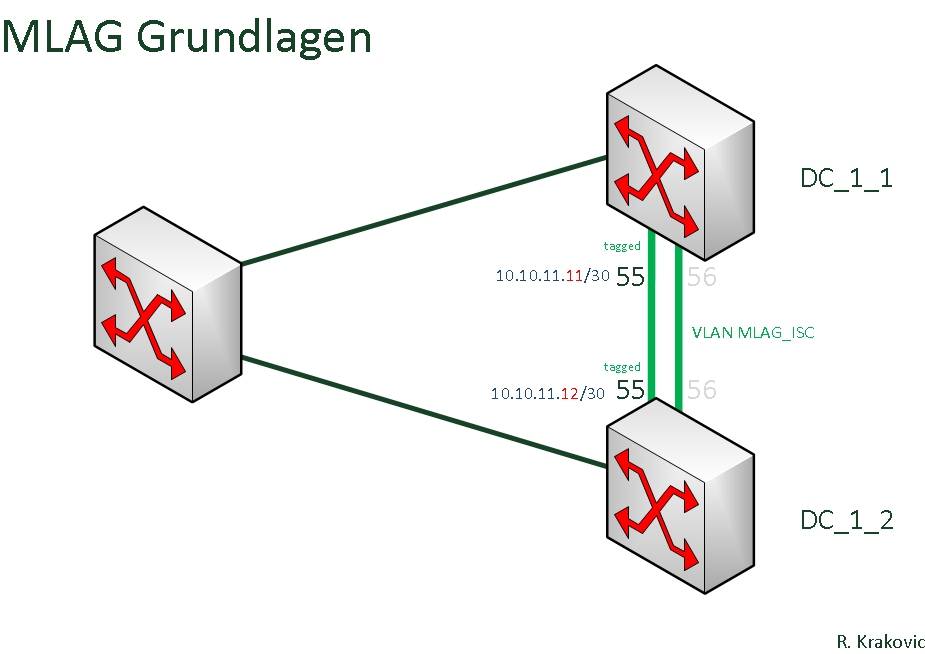
Inter-Switch-Connection Link (kurz ISC)
Würde man die SEPARATEN Switche an andere Netzstrukturen anschließen, ist ein verheerender Loop vorprogrammiert. Daher müssen diese beiden SEPARATEN Switche zusammenarbeiten und wichtige Infos austauschen. Man erstellt also ein Sharing für ein oder mehrere Ports pro Switch (
grüner Strich
) und weist dann jeden Switch an, den jeweils anderen Switch als Partner (Peer) zu betrachten. Beide Switche unterhalten sich dann über ein Extreme-proprietäres Protokoll, tauschen darüber einerseits Link-Stati und andererseits MAC-Adressen etc. aus.
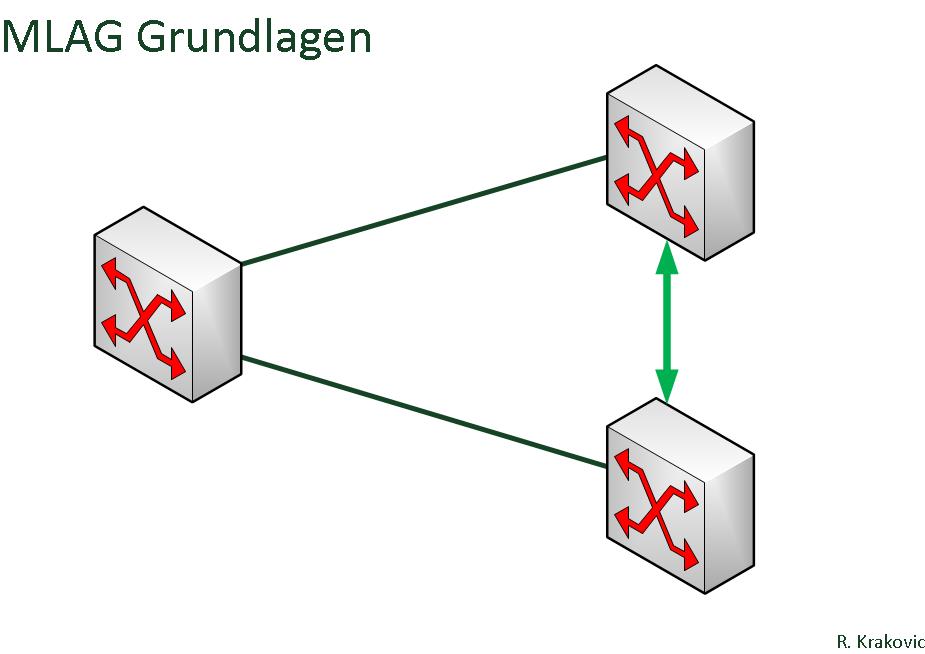
Die ISC-Kommunikation zwischen diesen beiden SEPARATEN Switchen muss
unbedingt redundant ausgelegt werden.
Der Totalausfall eines ISC führt zu einer nicht handhabbaren Situation.
Selbstverständlich lässt sich auch das entfernte Ende des ISC-Bündels auf zwei Switche unter Benutzung von MLAG aufsplitten, darüber lässt sich dann ein Full-Mesh erreichen, dieses Konstrukt wird etwas weiter unten erklärt.
Nun konfigurieren wir…
für den ISC Link benutzen wir die Ports 55+56
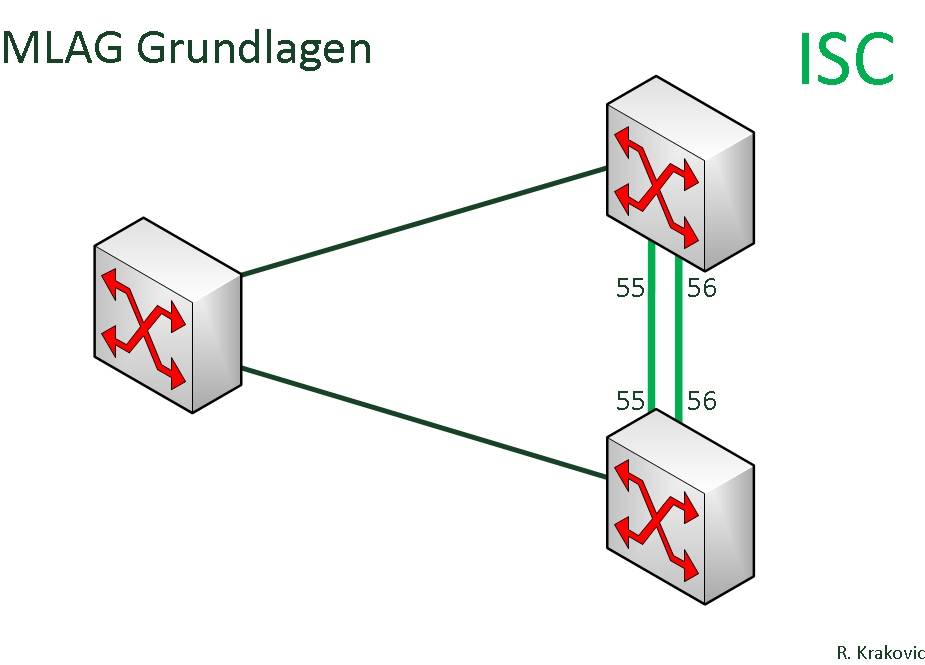
– ISC erstellen, – die Linkkontrolle erfolgt mit LACP, – die Lastverteilung nach Layer 3 & 4. – Ports 55 und 56 beider Switche miteinander verbinden:
DC_1_1: enable sharing 55 grouping 55,56 algorithm address-based L3_L4 lacp
DC_1_2: enable sharing 55 grouping 55,56 algorithm address-based L3_L4 lacp

Die Kommunikation über den ISC läuft auch über ein Standard VLAN Dazu legen wir diese "MLAG-VLAN oder ISC VLAN" an und versehen es mit IPs: DC_1_1: create vlan
MLAG_ISC
tag 1000 DC_1_1: configure vlan
MLAG_ISC
add port 55
tagged
DC_1_1: configure vlan
MLAG_ISC
ipaddress 10.10.11.11/24 DC_1_2: create vlan
MLAG_ISC
tag 1000 DC_1_2: configure vlan
MLAG_ISC
add port 55
tagged
DC_1_2: configure vlan
MLAG_ISC
ipaddress 10.10.11.12/24
MLAG Peers
Der jeweils gegenüberliegende Switch wird
MLAG-Peer
genannt.
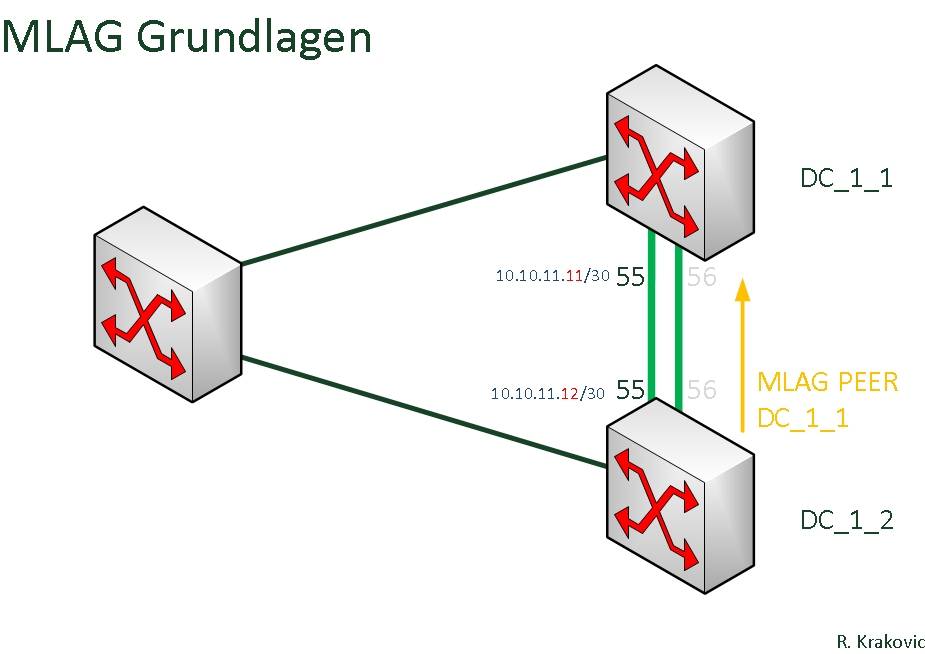
DC_1_1:
create mlag peer DC_1_2
DC_1_1:
configure mlag peer “DC_1_2” ipaddress 10.10.11.12 vr VR-Default Wenn alles korrekt ist, sollte diese Nachricht erscheinen:
VLAN MLAG_ISC will be used as the Inter-Switch Connection to MLAG peer DC_1_2
Das bedeutet, dass das MLAG VLAN für die ISC Verbindung zum remote Peer genutzt wird.
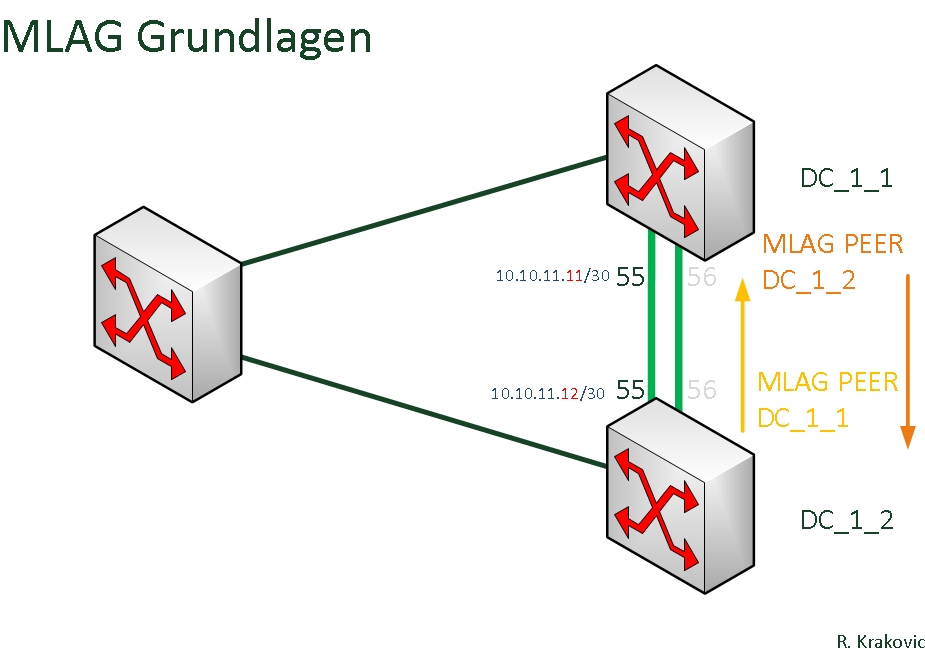
DC_1_2:
create mlag peer “DC_1_1”
DC_1_2:
configure mlag peer “DC_1_1” ipaddress 10.10.11.11 vr VR-Default Und so sieht es auf den Switches selbst:
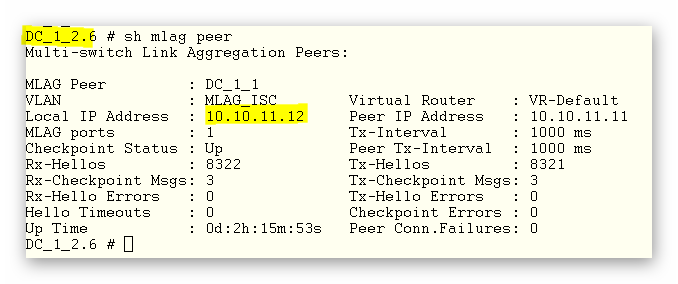
DC_1_1
mit 10.10.11.11 ist LOCAL
DC_1_2
mit 10.10.11.12 ist sein PEER …
* DC_1_1.11 # sh mlag peer
Multi-switch Link Aggregation Peers:
MLAG Peer         : DC_1_2
VLAN              : MLAG_ISC        Virtual Router    : VR-Default
Local IP Address  : 10.10.11.11     Peer IP Address   : 10.10.11.12
MLAG ports        : 1               Tx-Interval       : 1000 ms
Checkpoint Status : Up              Peer Tx-Interval  : 1000 ms
Rx-Hellos         : 8253            Tx-Hellos         : 8262
Rx-Checkpoint Msgs: 7               Tx-Checkpoint Msgs: 897
Rx-Hello Errors   : 0               Tx-Hello Errors   : 0
Hello Timeouts    : 1               Checkpoint Errors : 0
Up Time           : 0d:2h:11m:33s   Peer Conn.Failures: 891
und umgekehrt …
Sharings zwischen übergeordneten Switch und den MLAG Switches
Zuerst werden auf dem DC_2_1 Switch zwei Sharings erzeugt, deren entfernte Enden auf DC_1_1 und DC_1_2 zeigen.
DC_2_1: enable sharing 57 grouping 57,58 algorithm addres-based lacp
Die Notwendigkeit auf den MLAG Switches DC_1_1 und DC_1_2 das Sharing in Richtung des DC_2_1 einzurichten, ist nicht auf Anhieb verständlich. Wir haben es hier also mir einem Sharing, das nur aus einem Link besteht und an sich etwas widersinnig ist
. Dies ist jedoch wichtig, denn nur über gesharte Ports können LACP Informationen fließen.
DC_1_1: enable sharing 57 grouping 57 algorithm addres-based lacp
und
DC_1_2: enable sharing 57 grouping 57 algorithm addres-based lacp
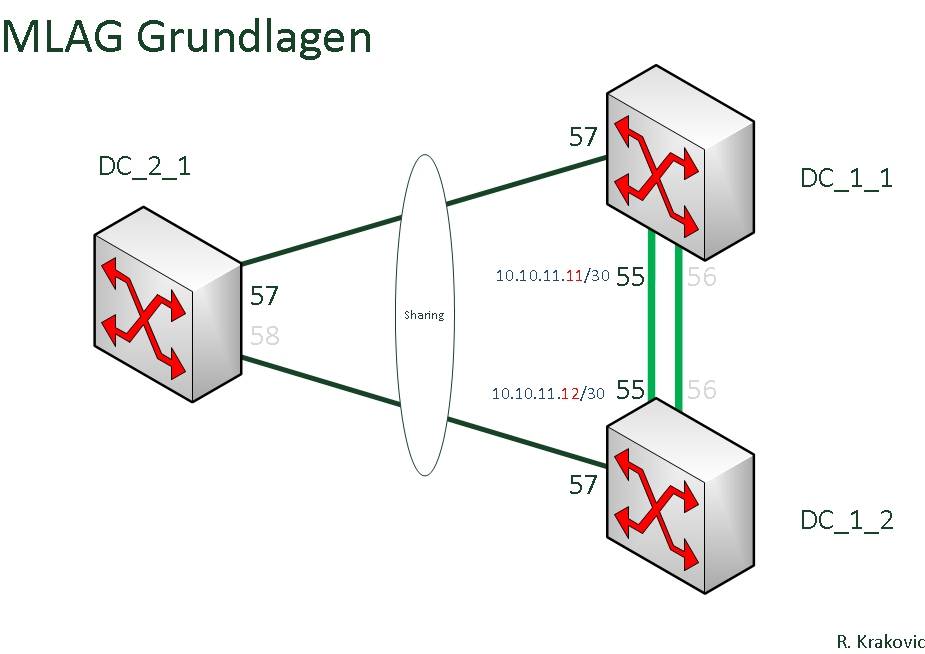
Abschließend konfiguriert man das lokale Ende jedes Sharing als MLAG-Port und weist es dem MLAG-Peer zu.
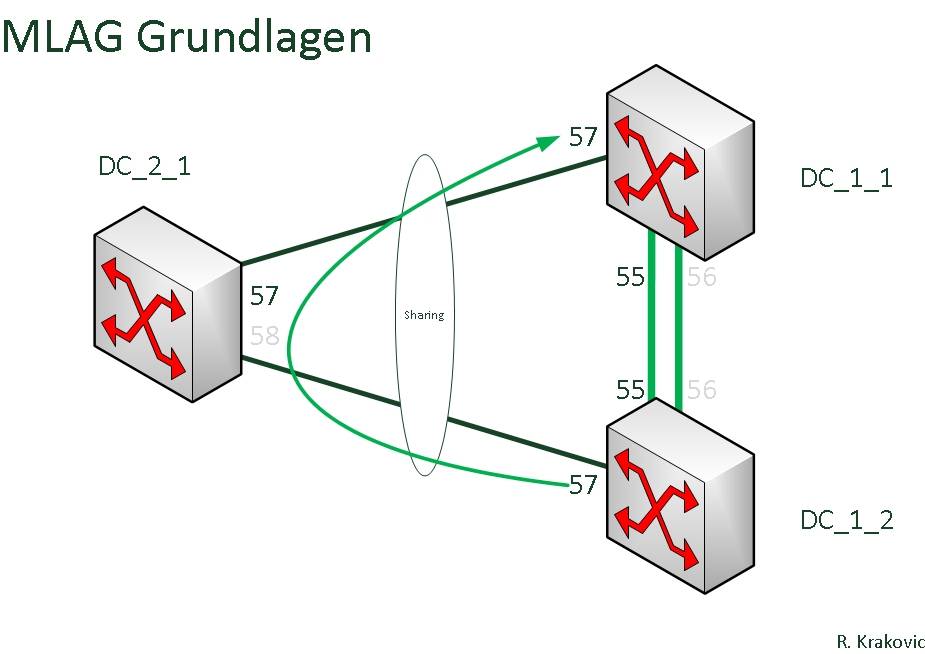
Memo: „Über diesen Port ist mein MLAG Peer zu erreichen“.
DC_1_1: enable mlag port 57 peer „DC_1_2“ id 57
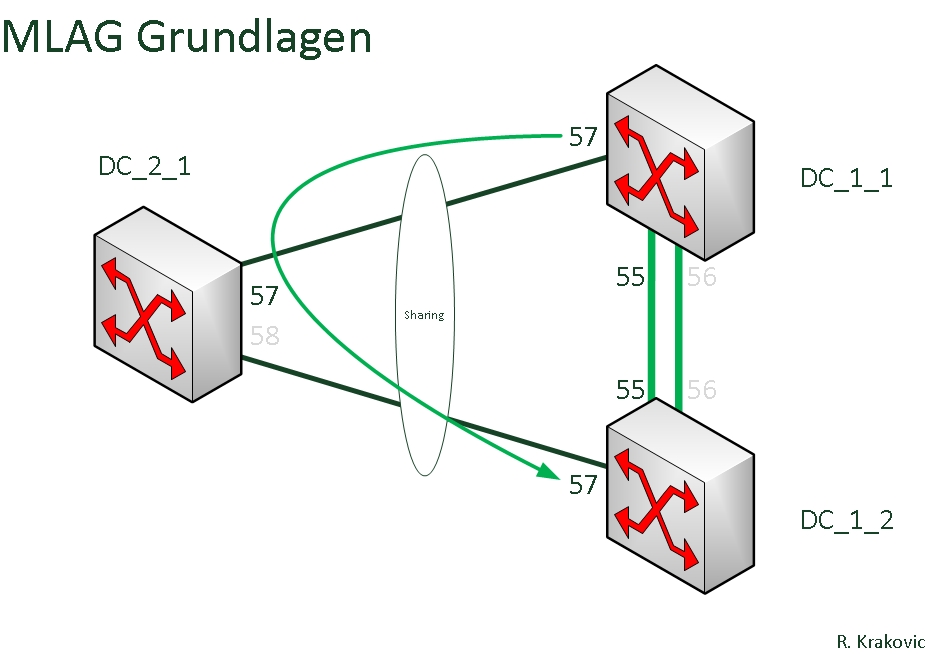
DC_1_2: enable mlag port 57 peer “DC_1_1” id 57
Komplexere MLAG Nutzung – Fully Meshed
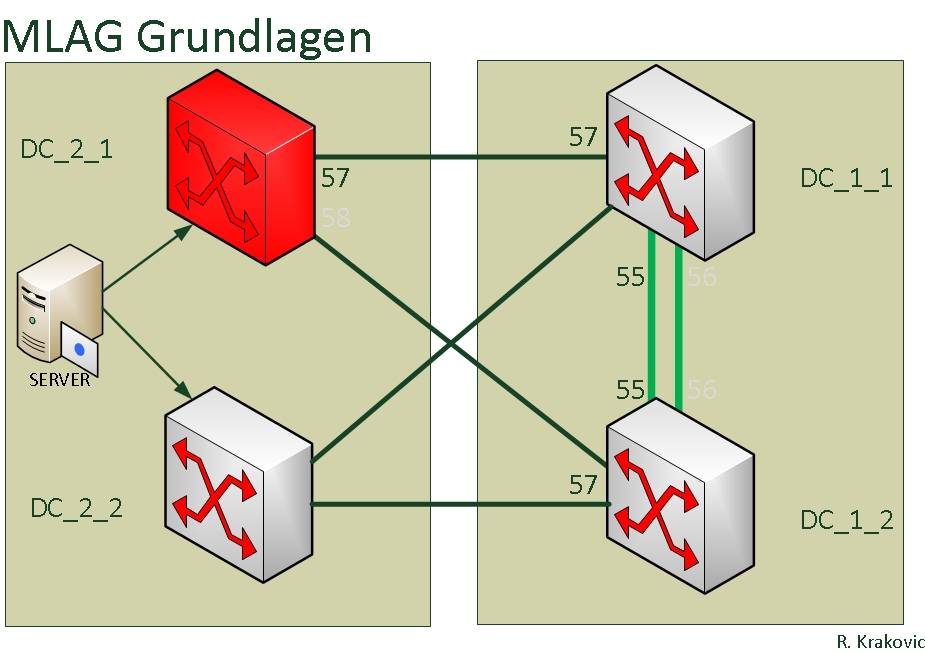
Oben haben haben wir uns angeschaut, wie wir einen Switch an zwei Switche anschliessen. Es ist möglich zwei MLAGs "gegeneinander / Kopf an Kopf" zu nutzen, um so zu einem Fully Meshed Effekt zu kommen. So lassen sich auch MLAG Umgebungen skalieren. Wir nehmen nun noch einen Switch DC_2_2 in Betrieb:
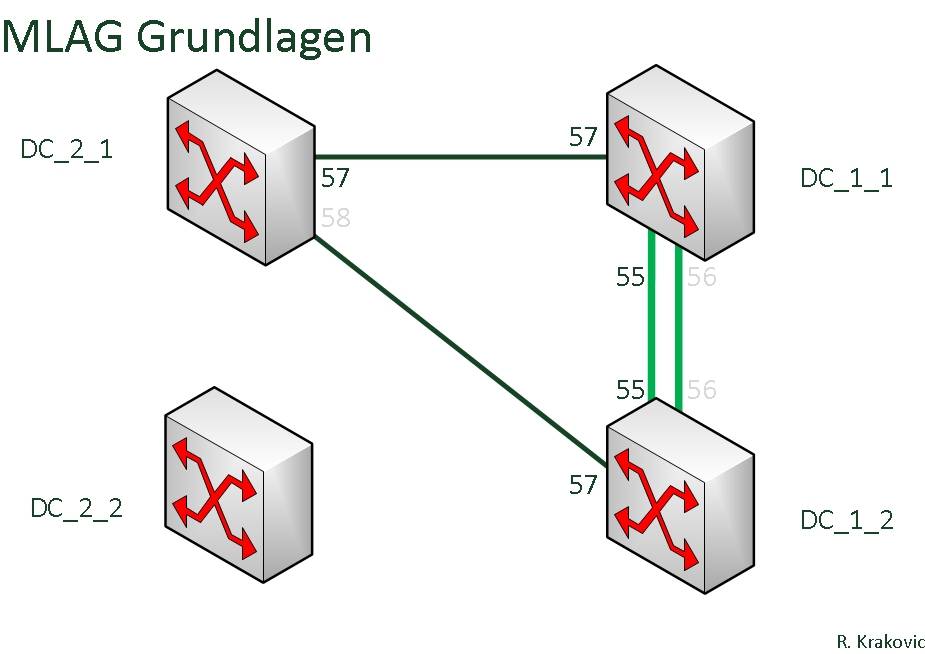
Das Ziel ist es, Daten der Devices, die an beiden Switches angeschlossen sind, absolut redundant auf die "andere Seite / zu dem anderen Core" zu transportieren. Genutzt wird so ein Konstrukt, um ein absolut redundantes VLAN zwischen zwei Datencentern / Brandabschnitten / Rechenzentren anzulegen. In dem Beispiel unten ist der SERVER – links redundant über seine Switches angebunden (das Server-Thema wird hier nicht behandelt) – und soll den RZ-Link nutzen.
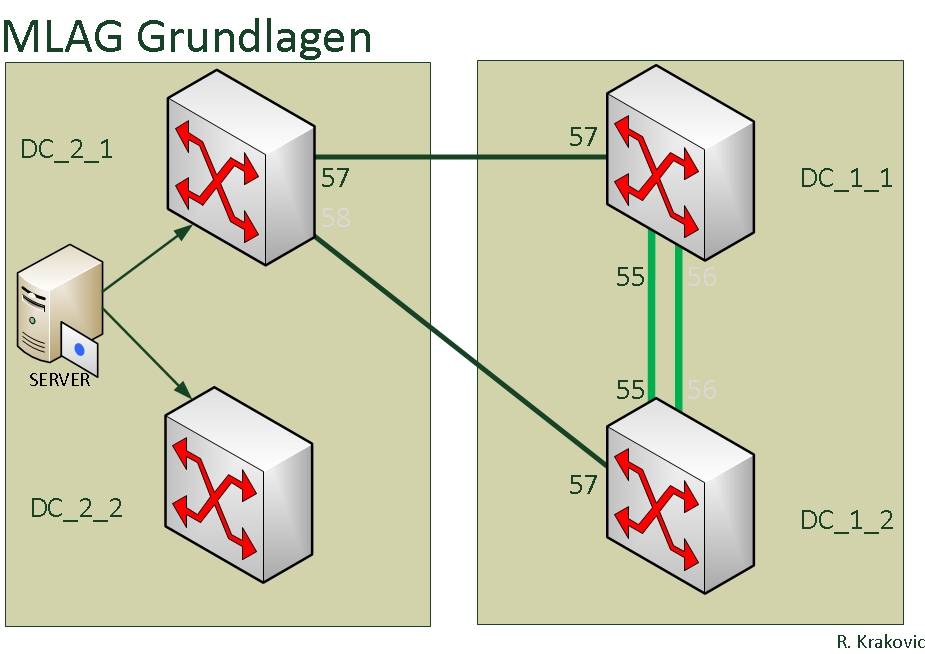
Diese MLAG-Strukturen sollten dazu diesen, um einen Ausfall von rot markierten Switches "zu überleben". Es sind nicht alle Kombination aufgeführt. Natürlich dürfen nicht beide Switche in einem RZ ausfallen :=) Dazu müssen natürlich weitere Verbindungen geschaffen werden.
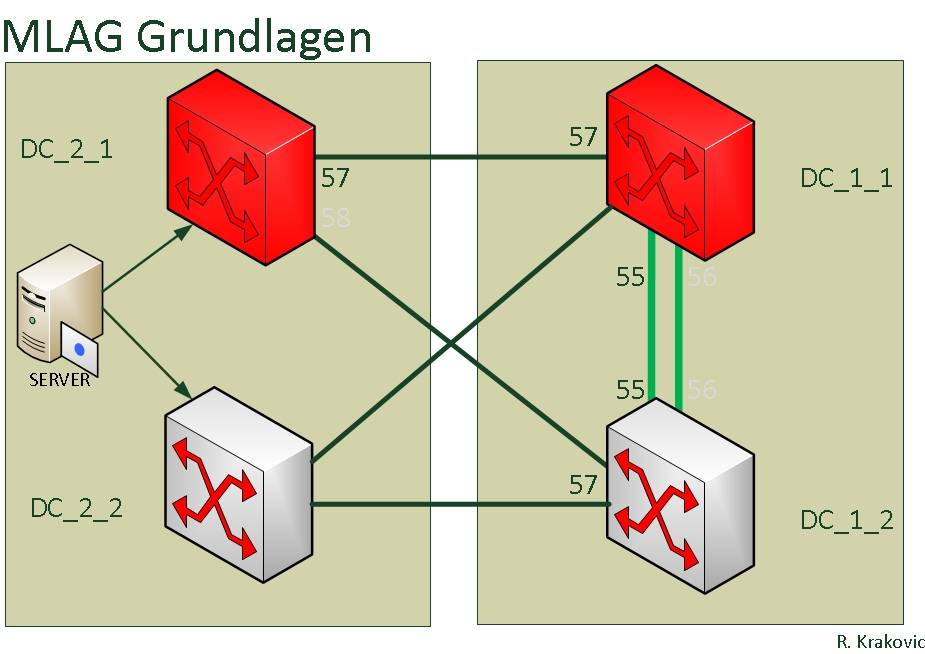
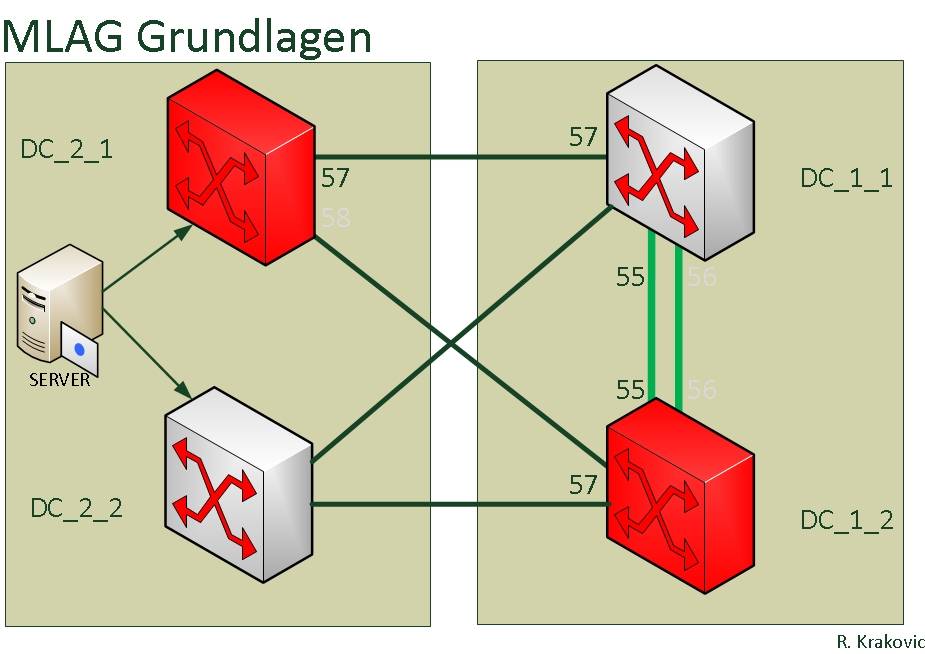
Nun wird es etwas kompliziert: Wir müssen also nicht nur ein MLAG Konstrukt anlegen sondern
gleich VIER!!!
Aber der Reihe nach, zuerst diese zwei:
GRÜN
und
BLAU
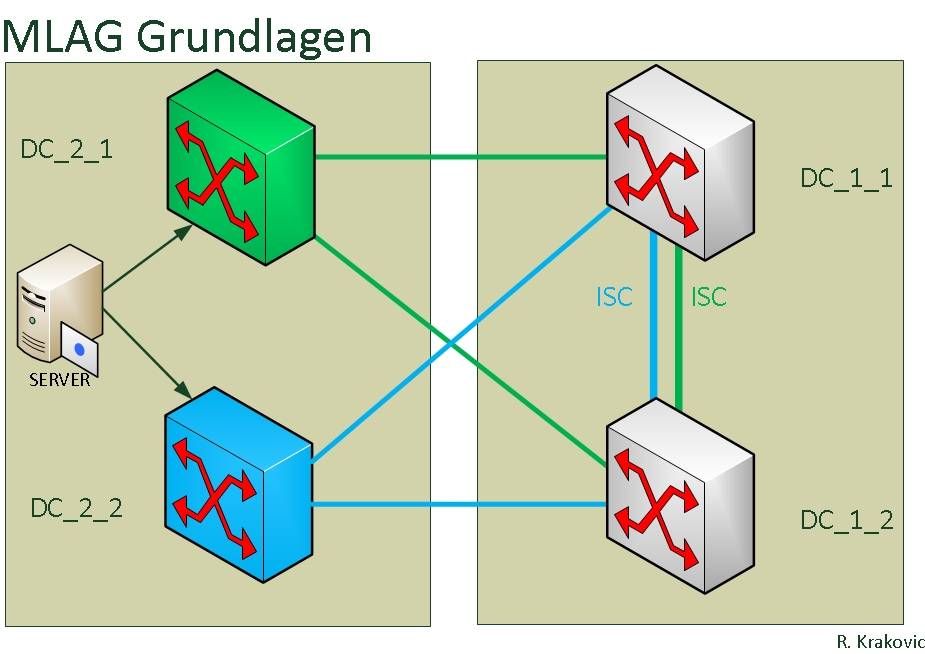
Und nun die zwei anderen,
…
und nun ORANGE
und
VIOLETT.
Aus der Zeichnung sollte ersichtlich sein, dass
jeder Switch an zwei anderen Switchen angebunden ist.
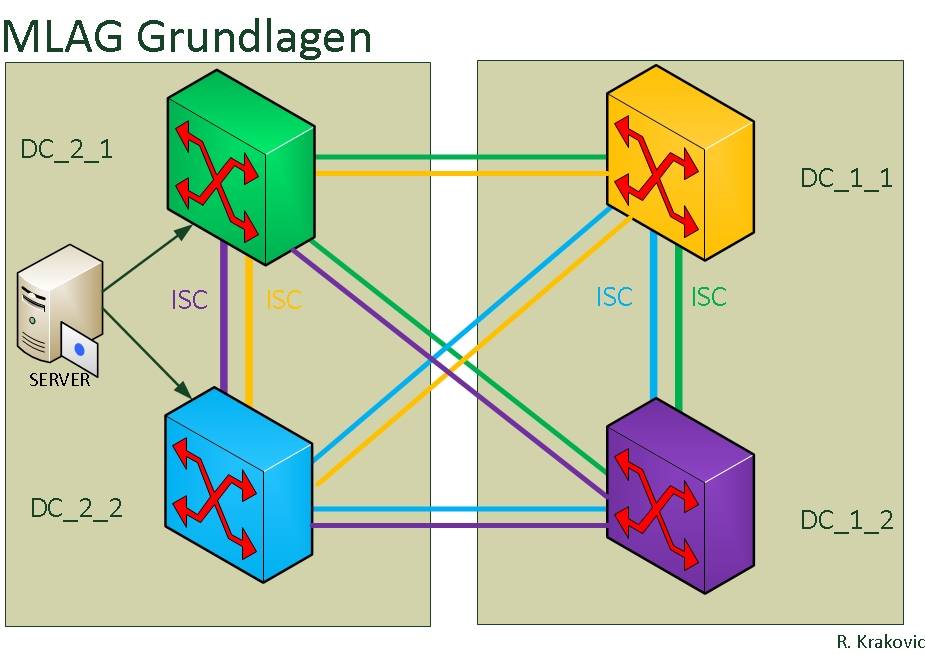
Beispiel einer Fully Meshed MLAG Konfiguratio
Downoad der Konfiguration als DOCx >> MLAG Workshop

ISC Erstellen
ISC erstellen für linke Seite (DC_1_1 und DC_1_2) , die Bündelkontrolle erfolgt mit LACP, die Lastverteilung nach Layer 3 & 4.
Ports 55 und 56 beider Switche miteinander verbinden. DC_1_1 enable sharing 55 grouping 55,56 algorithm address-based L3_L4 lacp DC_1_2 enable sharing 55 grouping 55,56 algorithm address-based L3_L4 lacp ISC erstellen für rechte Seite (DC_2_1 und DC_2_2), die Bündelkontrolle erfolgt mit LACP, die Lastverteilung nach Layer 3 & 4. Ports 55 und 56 beider Switche miteinander verbinden DC_2_1 enable sharing 55 grouping 55,56 algorithm address-based L3_L4 lacp DC_2_2 enable sharing 55 grouping 55,56 algorithm address-based L3_L4 lacp
MLAG VLAN anlegen
MLAG-VLAN anlegen und mit IP versehen, hierüber läuft die Kommunikation für MLAG. Linke Seite: DC_1_1 create vlan MLAG_ISC tag 1000 DC_1_1 configure vlan MLAG_ISC add port 55 tagged DC_1_1 configure vlan MLAG_ISC ipaddress 10.10.11.11/30 DC_1_2 create vlan MLAG_ISC tag 1000 DC_1_2 configure vlan MLAG_ISC add port 55 tagged DC_1_2 configure vlan MLAG_ISC ipaddress 10.10.11.12/30 Rechte Seite: DC_2_1 create vlan MLAG_ISC tag 1000 DC_2_1 configure vlan MLAG_ISC add port 55 tagged DC_2_1 configure vlan MLAG_ISC ipaddress 10.10.12.21/30 DC_2_2 create vlan MLAG_ISC tag 1000 DC_2_2 configure vlan MLAG_ISC add port 55 tagged DC_2_2 configure vlan MLAG_ISC ipaddress 10.10.13.22/30
MLAG Peers anlegen
Der jeweils gegenüberliegende Switch (lokal pro DC) wird „MLAG-Peer“ genannt. DC_1_1 und DC_1_2 sind Peers DC_2_1 und DC_2_2 sind Peers Linke Seite DC_1_1 create mlag peer „DC_1_2“ DC_1_1 configure mlag peer “DC_1_2” ipaddress 10.10.11.12 vr VR-Default DC_1_2 create mlag peer “DC_1_1” DC_1_2 configure mlag peer “DC_1_1” ipaddress 10.10.10.11 vr VR-Default Rechte Seite DC_2_1 create mlag peer “DC_2_2” DC_2_1 configure mlag peer “DC_2_2” ipaddress 10.10.12.12 vr VR-Default DC_2_2 create mlag peer “DC_2_1” DC_2_2 configure mlag peer “DC_2_1” ipaddress 10.10.12.11 vr VR-Default
Sharing vom Switch zu den MLAG Peers anlegen
Jetzt wird auf jedem Switch ein Sharing erzeugt, dessen entferntes Ende auf den beiden Switchen des gegenüberliegenden Datacenters terminiert. Es sollte nachher ein Link von jedem Switch zu jedem Switch (im anderen DC) laufen. Linke Seite DC_1_1 enable sharing 57 grouping 57,58 algorithm address-based lacp # Port 57 zu DC_2_1 Port 57, Port 58 zu DC_2_2 Port 57 DC_1_2 enable sharing 57 grouping 57,58 algorithm address-based lacp # Port 57 zu DC_2_1 Port 58, Port 58 zu DC_2_2 Port 58 Rechte Seite DC_2_1 enable sharing 57 grouping 57,58 algorithm address-based lacp # Port 57 zu DC_1_1 Port 57, Port 58 zu DC_1_2 Port 57 DC_2_2 enable sharing 57 grouping 57,58 algorithm address-based lacp # Port 57 zu DC_1_1 Port 58, Port 58 zu DC_1_2 Port 58
Das lokale Ende jedes Sharing als MLAG-Port konfigurieren und dem MLAG-Peer zuweisen.
Achtung, der MLAG-Peer ist jeweils im gleichen Datacenter: Linke Seite DC_1_1 enable mlag port 57 peer „DC_1_2“ id 57 DC_1_2 enable mlag port 57 peer “DC_1_1” id 57 Rechte Seite DC_2_1 enable mlag port 57 peer “DC_2_2” id 57 DC_2_2 enable mlag port 57 peer “DC_2_1” id 57 Mit
show mlag peer
kann man sich den Status des/der konfigurierten MLAG-Peers anzeigen lassen.
„show mlag ports <port>
zeigt für einen lokalen Port den Status des entfernten (Remote Link) Ports an, sowie den des zugehörigen MLAG-Peers.