Ziel:
Erstelle eine Policy, die
jeglichen Traffic
zwischen bestimmten IPs erlaubt. Umsetzung:
Die Einstellung:
- Application ANY and
- Service Application Default
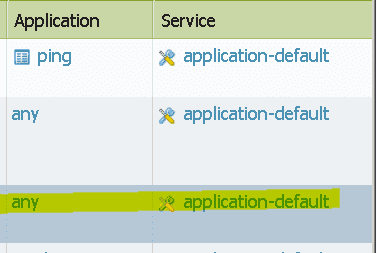
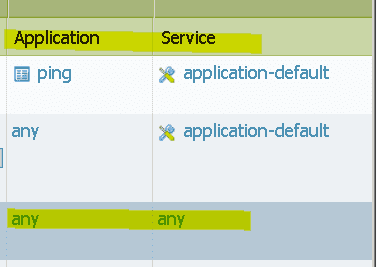
kann dazu führen, dass Anwendungen, die NICHT auf Standardports kommunizieren, durch diese Regeln an der Kommunikation gehindert werden. Um sicher zu gehen, dass wirklich ALLES erlaubt ist, sollte man die Policy so einstellen:
- Application ANY and
- Service Application ANY
Hintergrund:
Application default
erlaubt alle Applikation mit Ihren Standardports. Ist diese Option gesetzt, dann ist bspw. SSH mit Port 22 erlaubt. SSH könnte auch auf einen definierten Port laufen bspw 22022. Die Applikation benutzt nicht mehr Ihren Standardport und würde dann gedroppt.