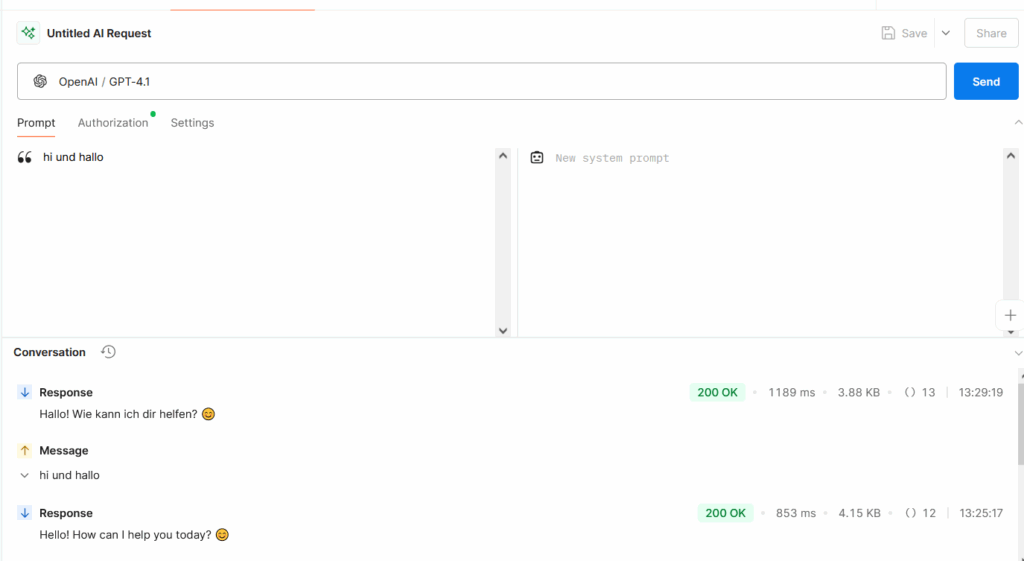
Wenn Wordbee beim Test einer OpenAI-Verbindung mit HTTP 401 Unauthorized antwortet, wird die API-Anfrage von OpenAI nicht erfolgreich authentifiziert. Der Fehler liegt deshalb normalerweise beim verwendeten API-Key beziehungsweise bei dessen Übergabe – nicht daran, ob Firefox im normalen oder privaten Fenster läuft.
Was bedeutet OpenAI-Fehler 401?
OpenAI empfiehlt bei einem 401-Fehler zuerst zu prüfen, ob wirklich der aktuell gültige API-Key verwendet wird. Ein API-Key für die OpenAI-API wird auf der API-Plattform erzeugt und von einer Anwendung über die Authentifizierung der API-Anfrage verwendet. Er ist ein Geheimnis und sollte weder in Screenshots noch in Browser-JavaScript oder öffentlich zugänglichem Code stehen.
401 in Wordbee systematisch prüfen
- Erzeuge beziehungsweise kontrolliere den verwendeten API-Key in deinem OpenAI-API-Konto.
- Kopiere den Key erneut in die LLM-/Provider-Konfiguration von Wordbee und achte auf versehentliche Leerzeichen vor oder nach dem Schlüssel.
- Prüfe, ob Wordbee wirklich den neu gespeicherten Key benutzt und nicht noch eine ältere Konfiguration.
- Teste denselben Key mit einer minimalen API-Anfrage in einem Werkzeug wie Postman oder curl. Funktioniert die Anfrage dort, ist der Key grundsätzlich gültig und die Fehlersuche verlagert sich auf die Wordbee-Konfiguration.
- Prüfe bei projektbezogenen API-Setups, ob Key, Projekt und Berechtigungen zur gewünschten API-Nutzung passen.
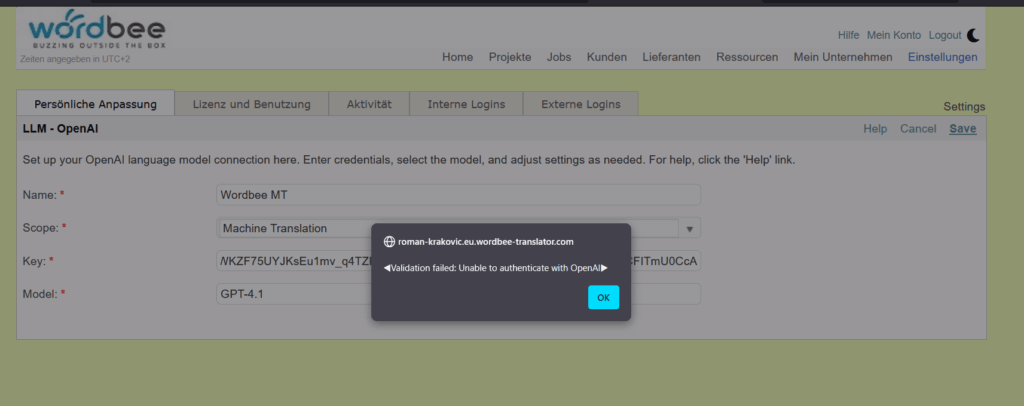
Bei meiner damaligen Fehlersuche funktionierte derselbe Key in einem separaten API-Test, während Wordbee weiterhin 401 meldete. Das ist ein wichtiger Unterschied: Wenn eine korrekt aufgebaute direkte OpenAI-API-Anfrage funktioniert, Wordbee aber nicht, sollte nicht der Browsermodus, sondern die gespeicherte Wordbee-Providerkonfiguration untersucht werden.
Zeige einen API-Key niemals vollständig in Screenshots oder Supportbeiträgen. Wenn ein Schlüssel versehentlich veröffentlicht wurde, sollte er in der OpenAI-Plattform widerrufen und durch einen neuen ersetzt werden.